Digitalna preobrazba energetskega sektorja in zaostrovanje zakonodajnih okvirjev (kot je direktiva NIS 2 o kateri smo pisali v prejšnjem prispevku) od IT arhitektov zahtevata korenit premik v načrtovanju programskih okolij. Tradicionalni modeli varovanja sistemov, ki temeljijo le na reaktivnem krpanju ranljivosti in obodnih požarnih zidovih, pri kompleksnih IT aplikacijah za analitiko in obračune ne zadoščajo več.
V podjetju Inden na kiber-varnost ne gledamo kot na ločen programski modul, temveč kot na temeljni stranski produkt pravilno načrtovane infrastrukture in varnih razvojnih praks. Koncept Security by Design uveljavljamo s kombinacijo tehnologij Kubernetes, metodologije GitOps ter doslednega upoštevanja varnostnih smernic OWASP Top 10 pri razvoju poslovnih aplikacij.
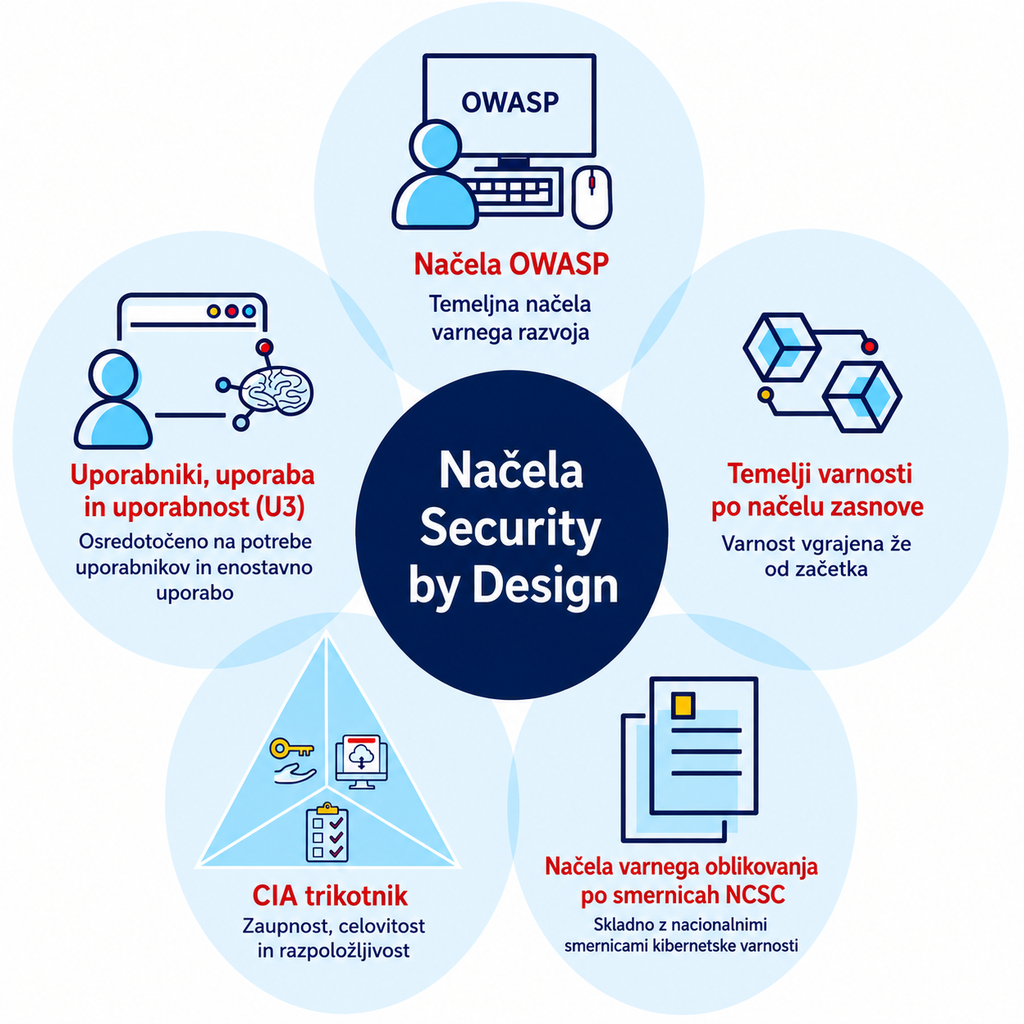
Deklarativna infrastruktura kot obramba pred nepooblaščenimi posegi
V klasičnih IT strukturah večina varnostnih incidentov izvira iz ad-hoc konfiguracijskih sprememb ali ročnih posegov neposredno v produkcijska okolja. Pri obdelavi masovnih podatkov in izvedbi finančnih poravnav v energetiki takšna nepredvidljivost predstavlja resno tveganje.
Z uveljavitvijo metodologije GitOps (z uporabo orodij, kot je ArgoCD) se celoten opis infrastrukture, omrežnih politik in aplikacijskih nastavitev hrani v obliki kode v centralnem, verzioniranem repozitoriju (Git). To prinaša tri ključne prednosti:
- Onemogočanje neposrednih produkcijskih sprememb: Razvijalci in zunanji partnerji nimajo neposrednega dostopa do produkcijskih strežnikov. Vsaka sprememba konfiguracije mora iti skozi proces odobritve (Pull Request), kjer se koda pregleda in avtomatsko testira.
- Preprečevanje odmika konfiguracije (Configuration Drift): Če bi napadalec ročno spremenil nastavitve znotraj produkcijskega okolja, orodje za zvezno dostavo (CD) to anomalijo takoj zazna in avtomatično prepiše ter uskladi produkcijsko stanje z varnim stanjem v Git-u.
- Kriptografsko sledljiva zgodovina sprememb: Vsak premik v sistemu je zabeležen v zgodovini Git-a, kar omogoča transparenten in nespremenljiv dnevnik (log) o vseh modifikacijah.
Varnost poslovnih aplikacij skozi prizmo OWASP Top 10
Ko gre za aplikacije za analitiko podatkov, obračun energije in ponujanje sistemskih storitev, infrastruktura tvori le polovico obrambe. Druga polovica je varna koda aplikacij. Pri razvoju poslovnih rešitev v Indenu dosledno obvladujemo ključna aplikacijska tveganja po standardu OWASP Top 10:
- Preprečevanje injekcij podatkov (Injection attack prevention): Natančna validacija in sanitizacija vseh vhodnih podatkovnih tokov preprečujeta nepooblaščeno poizvedovanje ali spreminjanje obračunskih baz.
- Robustna avtentikacija in avtorizacija (Broken Access Control): Strogo ločevanje uporabniških pravic in onemogočanje neposrednega dostopa do poslovnih objektov brez ustrezne verifikacije.
- Šifriranje občutljivih podatkov (Cryptographic Failures): Vsi obračunski podatki in osebni podatki uporabnikov so šifrirani tako med prenosom (TLS 1.3) kot v mirovanju (Encryption at Rest).
- Varna integracija API vmesnikov: Vsi zunanji vmesniki za izmenjavo podatkov o energiji in poravnavah so zaščiteni z modernimi protokoli avtentikacije in nadzorom hitrosti zahtev (rate limiting).
Kontejnerizacija in orkestracija poslovnih mikro-storitev
Uporaba platforme Kubernetes nam omogoča granularno segmentacijo aplikacijskega okolja. Znotraj Kubernetes grozda uveljavljamo striktne omrežne politike (Network Policies). Vsaka mikrostoritev (npr. modul za zajem podatkov, modul za analitiko, modul za obračun) je izolirana; komunikacija med njimi je privzeto blokirana (Deny All) in dovoljena le preko eksplicitno definiranih, šifriranih kanalov.
Takšna segmentacija preprečuje lateralno gibanje (lateral movement) napadalca znotraj IT omrežja, če bi prišlo do kompromitacije posamezne spletne komponente.
Od deklarativnega reda do visoko razpoložljivih IT storitev
Sodobna kiber-odpornost kritične IT infrastrukture se ne meri po številu varnostnih orodij, temveč po stopnji avtomatizacije in predvidljivosti samega sistema. Kombinacija tehnologij Kubernetes, GitOps in varnostnih standardov OWASP Top 10 omogoča mitigacijo tveganj na ravni same arhitekture.
Z odstranitvijo ročnih procesov in uveljavitvijo deklarativnega reda v podjetju Inden zagotavljamo, da prehod na najvišje varnostne standarde (v skladu z NIS 2 in ISO 27001) tehničnemu vodstvu prinaša stabilnost, visoko razpoložljivost ter odporno platformo za obdelavo podatkov in poravnave.