V organizacijah kritične infrastrukture, energetike, javne uprave in drugih reguliranih sektorjev se digitalizacija poslovanja pogosto napačno razume kot zgolj prehod iz papirja v digitalne datoteke. Posledica tega je, da številne organizacije za vodenje ključnih procesov še vedno uporabljajo klasične dokumentne sisteme (DMS), preglednice ali splošne repozitorije. Ti so bili prvotno zasnovani le za hrambo datotek — ne pa za celovito upravljanje podatkovnih evidenc, procesov in regulatorne skladnosti.
S pojavom strožjih regulativnih zahtev – zlasti Zakona o informacijski varnosti (ZInfV-1), ki v slovenski pravni red prenaša direktivo NIS2, GDPR/ZVOP-2 ter sektorskih zahtev za energetik se klasični DMS sistemi arhitekturno in funkcionalno izkažejo za nezadostne. Sodobne zahteve ne preverjajo več samo, kje je dokument shranjen, temveč zahtevajo dokazljivo integriteto, natančno revizijsko sled, atributno kontrolo dostopa in procesno skladnost.
Če sistem ne omogoča nespremenljive revizijske sledi, stroge delitve pooblastil ter avtomatiziranega upravljanja življenjskega cikla evidenc, organizacija tvega resne operativne napake, varnostne incidente ter neposredno izpostavlja vodstvo regulatornim sankcijam.
RMS: Namensko upravljanje evidenc kot procesna hrbtenica organizacije
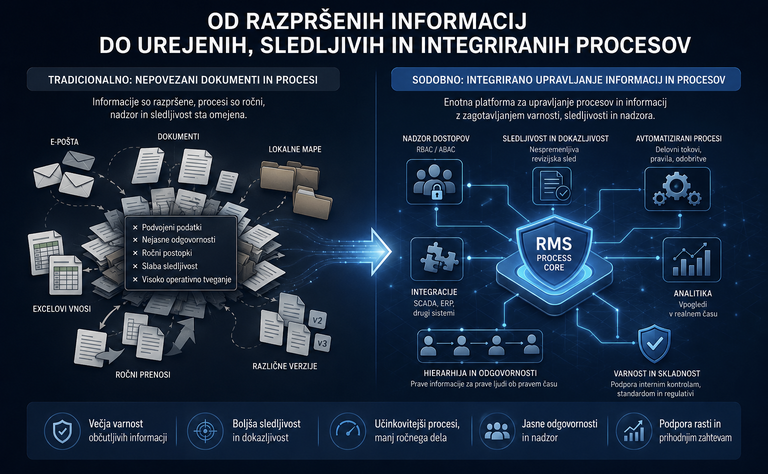
Record Management System (RMS) ni le »naprednejši DMS«, temveč arhitekturno popolnoma drugačen sistem.
Ključna razlika, ki jo mnogi spregledajo:
Medtem ko je DMS osredotočen na datoteke (statčne dokumente, kot so PDF ali Word), RMS upravlja samostojne podatkovne entitete — posamezne podatkovne zapise, polja, njihove medsebojne relacije, procesna stanja in celoten življenjski cikel informacij. V RMS okolju je datoteka le eden od atributov ali prilog posamezne podatkovne entitete, ne pa njeno središče.
V podjetju Inden RMS razvijamo z inženirsko natančnostjo, ki izhaja iz naših izkušenj v okoljih kritične infrastrukture, SCADA/DMS sistemih ter javnem sektorju. Platforma premošča vrzel med surovimi podatki in strogo reguliranimi procesi ter organizacijam omogoča dokazljivo, revizijsko neoporečno skladnost.
1. Granularni nadzor dostopa: RBAC + ABAC kot standard
Klasični DMS sistemi temeljijo na binarnih ali grobih pravicah dostopa na ravni map ali repozitorijev. V kompleksnih in reguliranih okoljih je tak pristop resno varnostno ter pravno tveganje. Pri splošnih mapah dostopa do posameznih podatkovnih polj (npr. finančnih parametrov ali osebnih identifikatorjev) ni mogoče ustrezno omejiti, kar neposredno krši načelo podatkovne minimalizacije.
Sodobni regulatorni okviri v slovenskem in evropskem pravnem prostoru zato zahtevaji stroge, tehnično dokazljive mehanizme nadzora:
- RBAC (Role-Based Access Control): Dodeljevanje pravic glede na sistemsko vlogo posameznika v organizaciji.
- ABAC (Attribute-Based Access Control): Dinamični nadzor dostopa glede na specifične atribute podatkovne entitete, časovni okvir ali procesno stanje. To je edini način za izpolnitev zahtev 24. in 39. člena ZVOP-2, ki nalagata, da mora imeti uporabnik dostop izključno le do tistih podatkov, ki ih nujno potrebuje za opravljanje svoje vloge.
- SoD (Segregation of Duties): Načelo delitve dolžnosti, ki ga zahtevajo Zakon o javnih financah (ZJF) ter Slovenski računovodski standardi (SRS 22 in 23). Sistem mora neprekinjeno preprečevati konflikte interesov — npr. da bi ista osoba vnesla obračunske parametre, jih odobrila in izvedla izplačilo.
- PoLP (Principle of Least Privilege) & UIVDU: Načelo najmanjših potrebnih pravic ter pravilo »potrebno je vedeti« (need-to-know), ki sta ključna gradnika Uredbe o informacijski varnosti v državni upravi ter Zakona o kibernetski varnosti (ZInfV-1 (slovenski zakon, ki prenaša NIS2)).
- Dnevnik obdelave (ZVOP-2, čl. 22): Eksplicitna obveznost tehničnega dokazovanja, kdo, kdaj, katere podatke je vpogledoval, spreminjal ali izvozil (GDPR čl. 5, 24 in 32).
Kako to rešuje Inden RMS?
Nadzor dostopa se v Inden RMS ne izvaja na ravni statične datoteke, temveč do ravni posameznega podatkovnega polja v entiteti. Dostop se dinamično prilagaja glede na vlogo uporabnika, stopnjo zaupnosti, organizacijsko enoto in trenutno procesno stanje (npr. »revizor vidi samo zaklenjene zapise«, »zunanji izvajalec vidi zgolj svoje pogodbe« ali »operater vidi skupne količine, ne pa tudi finančnih formul obračuna«). Uporabnik tako dostopa izključno do tistih informacij, ki jih nujno potrebuje — z popolno dokazljivostjo za nadzorne organe in presojevalce.
2. Nespremenljiva revizijska sled: Dokazljiva integriteta podatkov
Regulatorji in zunanji presojevalci ne sprejemajo revizijskih dnevnikov (tehnično: logov), ki jih je mogoče naknadno spreminjati ali brisati. Klasični sistemi pogosto beležijo dogodke v spremenljive baze podatkov, kar ne zadošča zahtevam standardov ISO 27001 (A.12.4.2), NIS 2 in GDPR.
Natančnost, ki jo zahteva kritična infrastruktura:
Arhitektura Inden RMS omogoča napredne mehanizme za zaščito revizijske sledi:
- Beleženje revizijskih dnevnikov po principu append-only (zgolj dodajanje zapisov),
- Kriptografsko hash-veriženo revizijsko sled za matematično dokazovanje nespremenljivosti,
- Možnost ločenih strežnikov za revizijske dnevnike ter mehanizmov WORM (Write Once, Read Many),
- Natančno časovno žigosanje (timestamping).
Vsaka sprememba — od zamenjave statusa postopka do modifikacije posameznega polja v podatkovni entiteti — ustvari varno revizijsko sled, ki je sledljiva, matematično dokazljiva in odporna na nepooblaščene posege.
3. Upravljanje življenjskega cikla evidenc: Avtomatizacija namesto ročnega nadzora
Operativna tveganja se v praksi najpogosteje zgodijo zaradi uporabe zastarelih podatkov, spregledanih rokov, manjkajočih korakov v postopku ali neustrezne validacije vnosov.
Medtem ko DMS verzionira le datoteke, Inden RMS upravlja in verzionira same podatkovne entitete ter njihova procesna stanja:
- Avtomatsko verzioniranje podatkovnih entitet in vseh njihovih sprememb,
- Podpora za delovne tokove (workflow) in spremljanje procesnih stanj,
- Avtomatska opozorila na roke, odstopanja in nepopolne korake,
- Validacijska pravila (npr. »vloga ne more preiti v fazo odobritve brez izpolnjenih obveznih polj in priložene analize«),
- Popolna sledljivost zgodovine entitete: Celovit pregled nad vsemi spremembami, popravki in prehodih med procesnimi stanji od nastanka zapisa dalje.
Arhitektura, pripravljena na prilagoditve in integracije
Sistem za upravljanje evidenc ne sme delovati kot osamljen otok. Inden RMS je zasnovan z visoko stopnjo interoperabilnosti:
- Varni in odprti API vmesniki,
- Enostavna integracija z ERP, GIS, SCADA, DMS in IAM sistemi,
- Podpora za standardizirane podatkovne modele,
- Možnost povezave revizijskih dnevnikov s SIEM sistemi za centralizirano obravnavo varnostnih dogodkov.
Digitalizacija evidenc ni zgolj pretvorba papirja v datoteke. Je vzpostavitev okolja, v katerem so podatkovne entitete varne, procesno nadzorovane in dokazljivo skladne. Vodstvu organizacije to zagotavlja dokazljivo skladnost, ki je ključna za upravljanje tveganj in poslovno kontinuiteto, ter neizpodbitne dokaze in jasno revizijsko sled ob vsakem regulatornem ali revizijskem pregledu.